Pocas cosas generan tanto pánico en un dueño de negocio como escribir la dirección de su página web y encontrarse con una pantalla roja gigante de Google que dice: «El sitio al que vas a acceder es engañoso» o «Este sitio web puede dañar tu equipo».
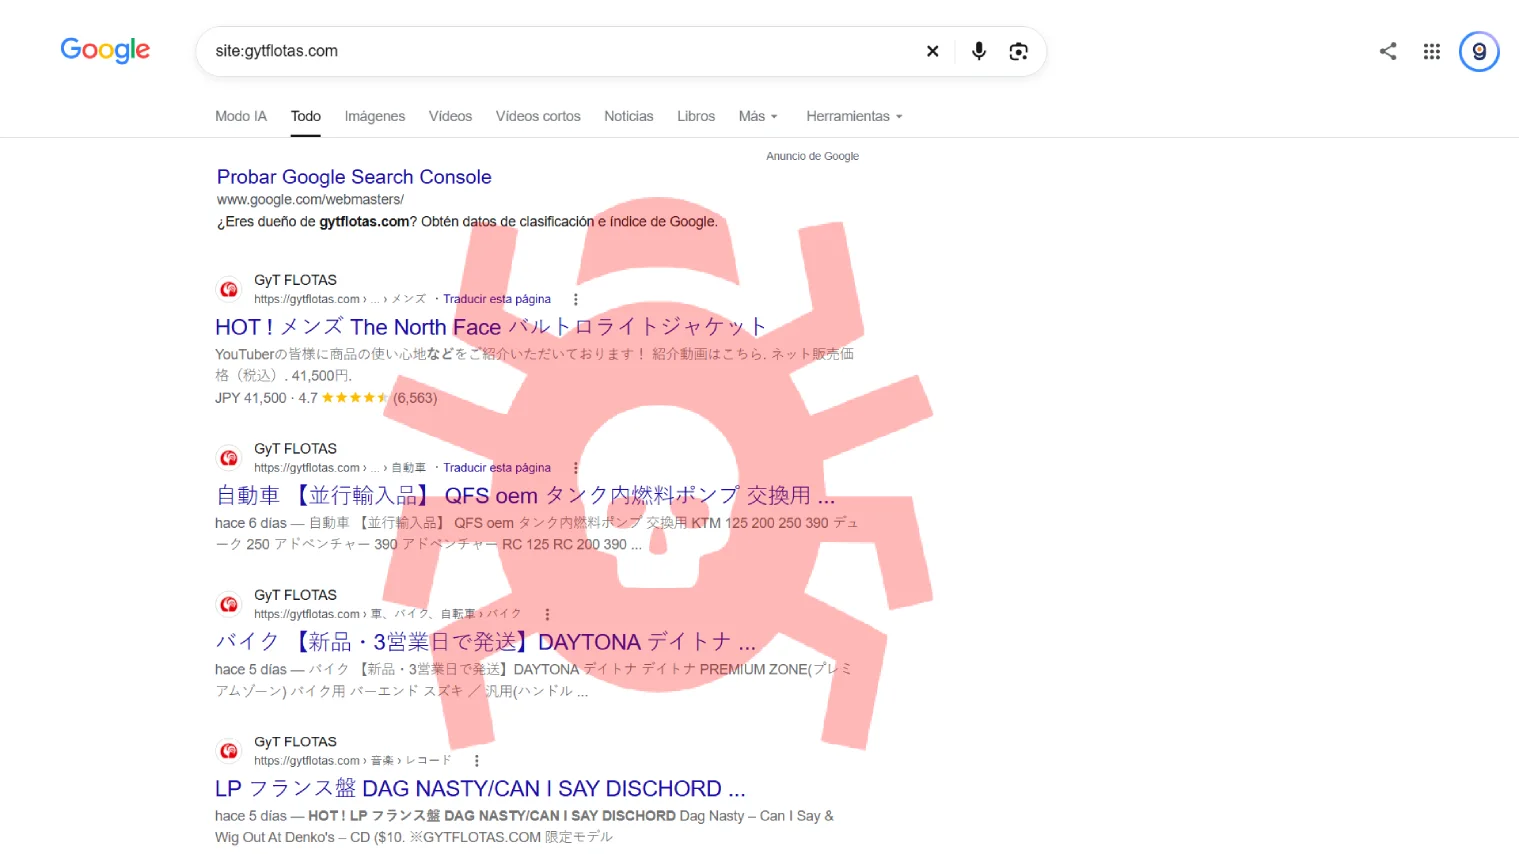
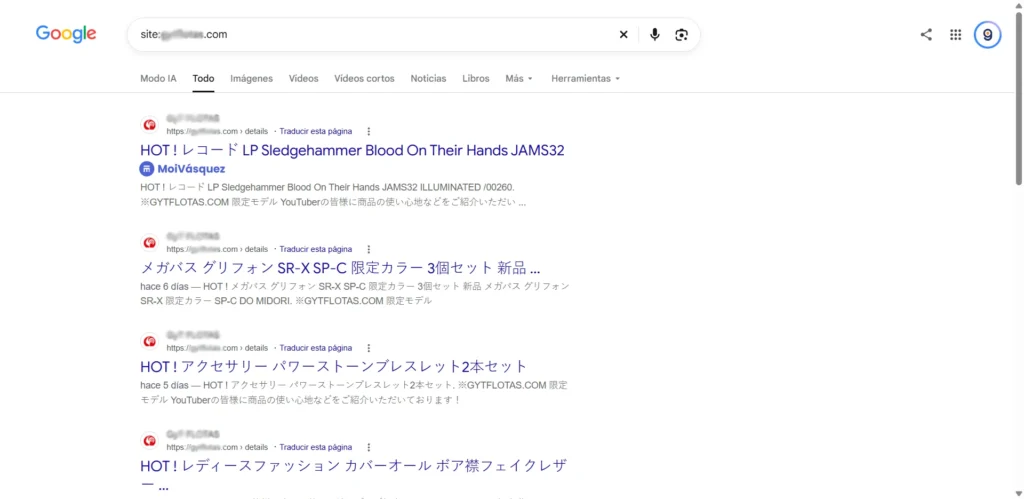
En otros casos, descubre que en los resultados de búsqueda aparecen cientos o miles de enlaces con «letras chinas» de páginas creadas con su dominio.
Si estás leyendo esto, es probable que tu página hecha en WordPress haya sido vulnerada (hackeada). Tu tráfico ha caído a cero, tus campañas de Google Ads se han pausado automáticamente por políticas de seguridad, y tus clientes desconfían de tu marca. La buena noticia es que tiene solución; la mala es que no basta con instalar un plugin gratuito para arreglarlo.
¿Por qué hackearon mi página en WordPress?
WordPress alimenta a más del 40% de los sitios en internet, lo que lo convierte en el blanco favorito de bots maliciosos que escanean la red 24/7 buscando vulnerabilidades. Las causas más comunes de infección son:
- Plugins o Temas piratas (Nulled): Descargar versiones gratuitas de plugins de pago es la forma más rápida de instalar código malicioso (troyanos o backdoors) directamente en el núcleo de tu web.
- Falta de Mantenimiento: Tener plugins obsoletos, versiones viejas de PHP o el núcleo de WordPress sin actualizar.
- Contraseñas débiles: Accesos al panel de administrador como
admin / 123456sin autenticación de dos factores (2FA).
4 Pasos Técnicos para Limpiar y Desbloquear tu WordPress
1. Haz una copia de seguridad infectada
Suena contradictorio hacer un backup de un sitio infectado, pero es vital. Antes de borrar o modificar archivos del núcleo mediante FTP o cPanel, guarda una copia completa de la base de datos y los archivos. Si al intentar limpiar el código rompes la estructura de la web, necesitarás volver al punto de partida.
2. Reinstalación del Core de WordPress
La mayoría de los ataques sobreescriben los archivos principales del sistema. A través de tu gestor de archivos en el hosting, debes reemplazar las carpetas wp-admin y wp-includes, junto con todos los archivos raíz (excepto wp-config.php y .htaccess) por una versión limpia y oficial descargada directamente desde WordPress.org.
3. Auditoría de Base de Datos y Plugins Inyectados
El código malicioso a menudo se esconde en la base de datos (inyectando scripts redireccionadores en tus posts) o creando plugins falsos en las carpetas wp-content/plugins, wp-content/uploads y en wp-content/themes. Se debe realizar un escaneo profundo en busca de usuarios administradores «fantasma» que el hacker haya creado para mantener acceso.
⚠️ El riesgo de los "Backdoors" (Puertas traseras)
Si solo eliminas el archivo que detectó tu antivirus o plugin de seguridad, pero dejas la «puerta trasera» que el hacker creó en un archivo oculto, tu página web volverá a infectarse en menos de 48 horas. La limpieza debe ser forense a nivel de servidor.
4. Solicitar Revisión a Google (Search Console)
💡 Medida Preventiva Post-Infección
¿Tu web está hackeada y estás perdiendo ventas?
La desinfección de malware requiere conocimientos técnicos avanzados a nivel de servidor. Limpiamos tu web a profundidad, cerramos las vulnerabilidades y gestionamos el desbloqueo directo con Google para que recuperes tu tráfico.